
产品动态
产品简介
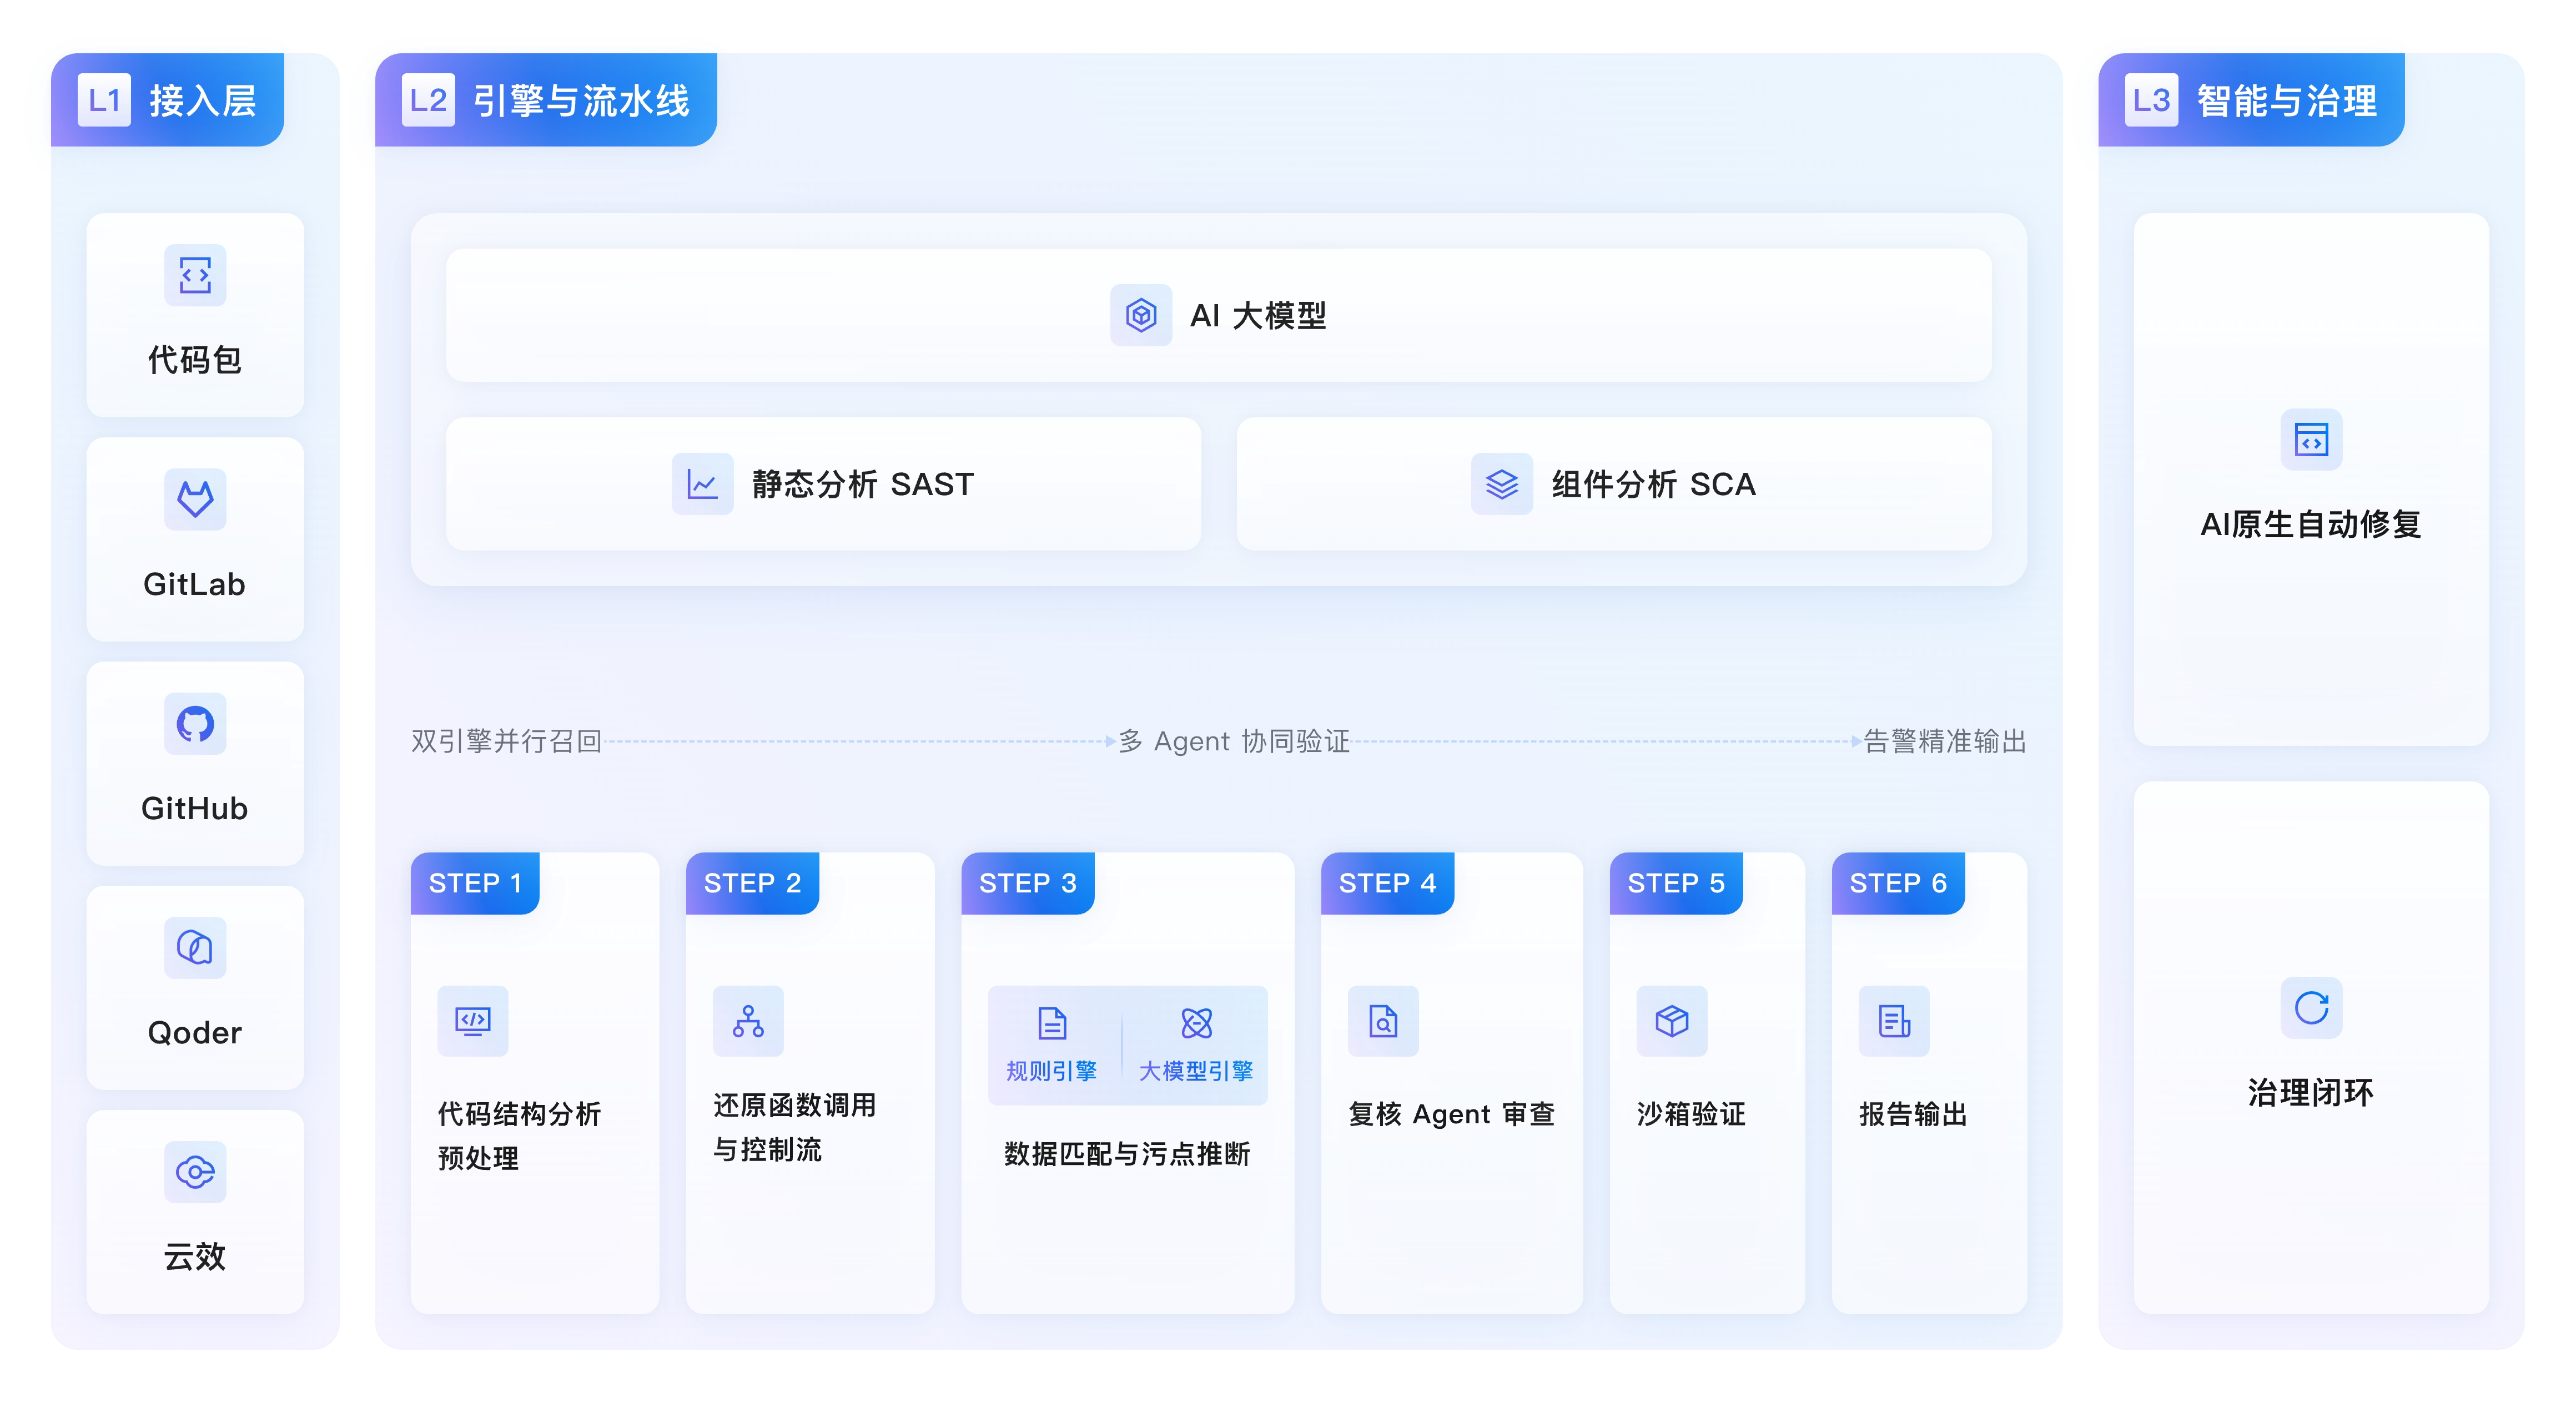
代码安全扫描平台是一款AI原生的一站式SaaS代码安全产品,集成静态应用安全测试(SAST)、软件成分分析(SCA)引擎,具备AI智能检测、动态污点追踪、误报智能消除等差异化能力,支持IDE集成、CLI集成、CI/CD流水线等多种接入方式,覆盖从编码到发布的全生命周期安全检测,助力企业实现安全左移,在开发早期发现并修复漏洞,大幅降低安全修复成本与合规风险。
产品优势
精准检出
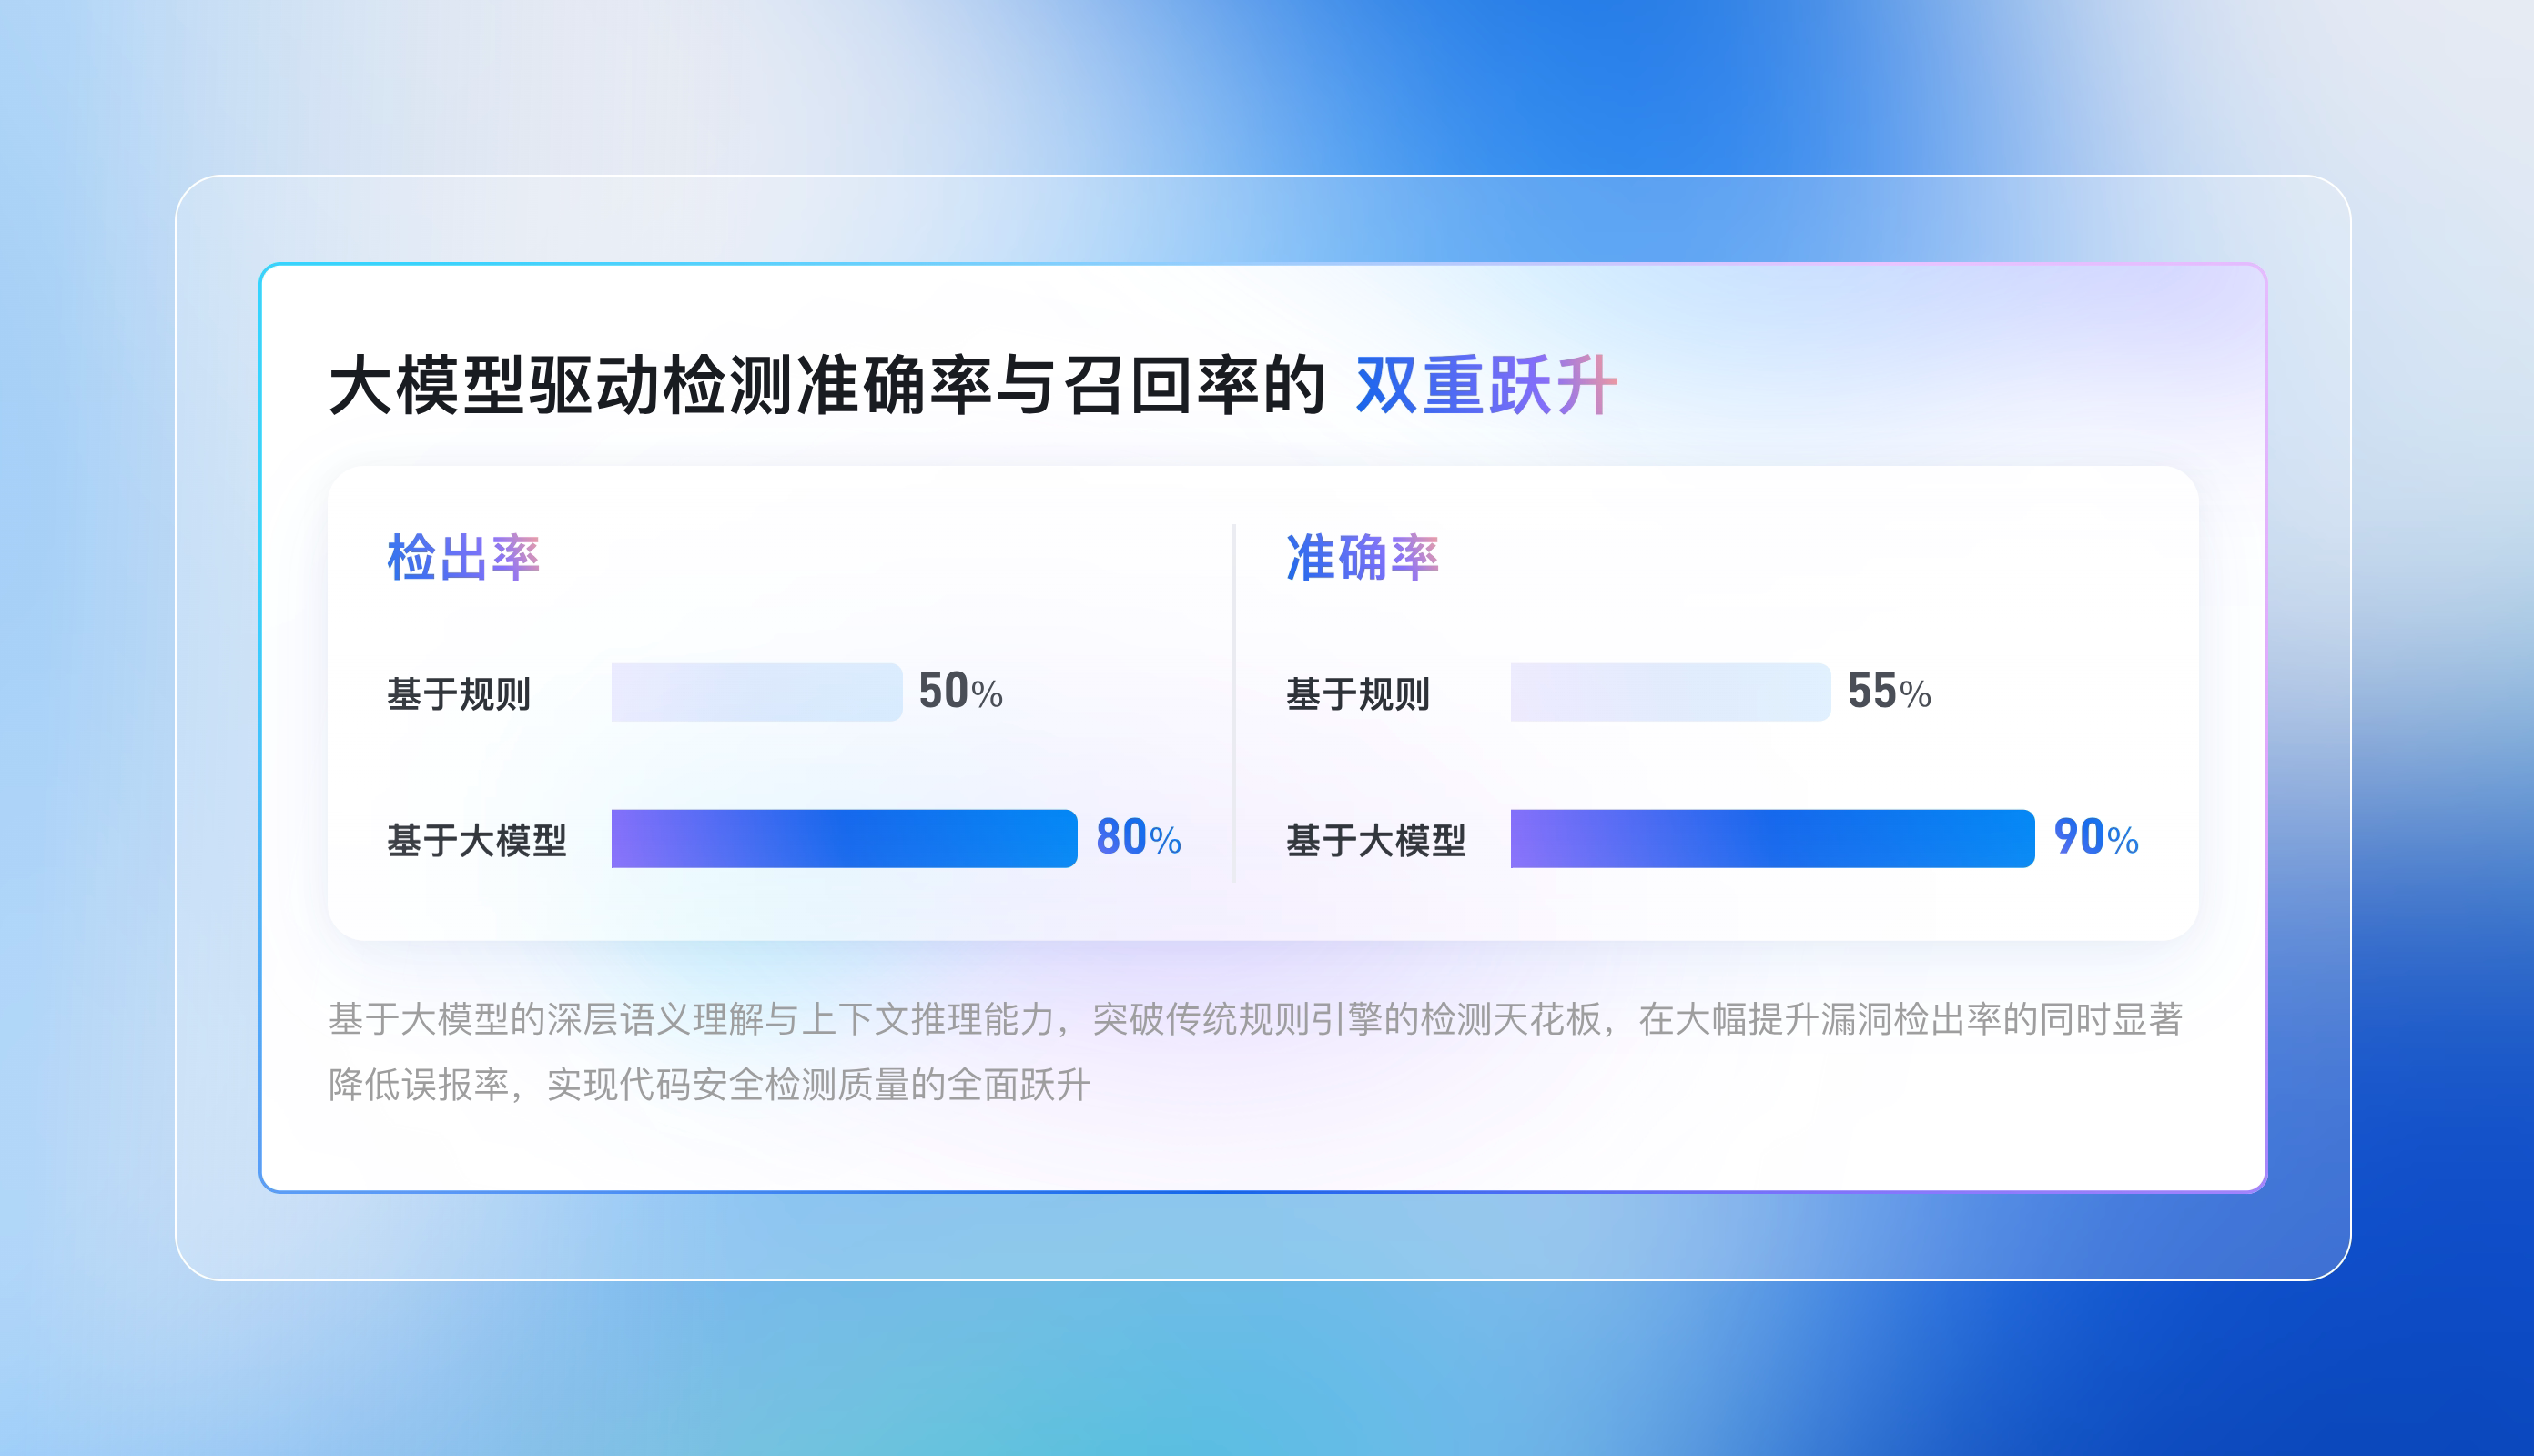
大模型与传统规则引擎并行运行,结合语义理解、上下文推理、污点可达性分析与PoC验证等多Agent协同验证机制,大幅压缩误报率,针对高危告警自动生成可运行的PoC验证代码,在沙箱环境中实际执行以验证漏洞可利用性,自动剔除理论可达但实际不可触发的伪告警,大幅降低安全团队人工分诊与复核成本,实测漏洞检出准确率达90%以上,满足安全运营卡控要求。
查看更多
全链路防控
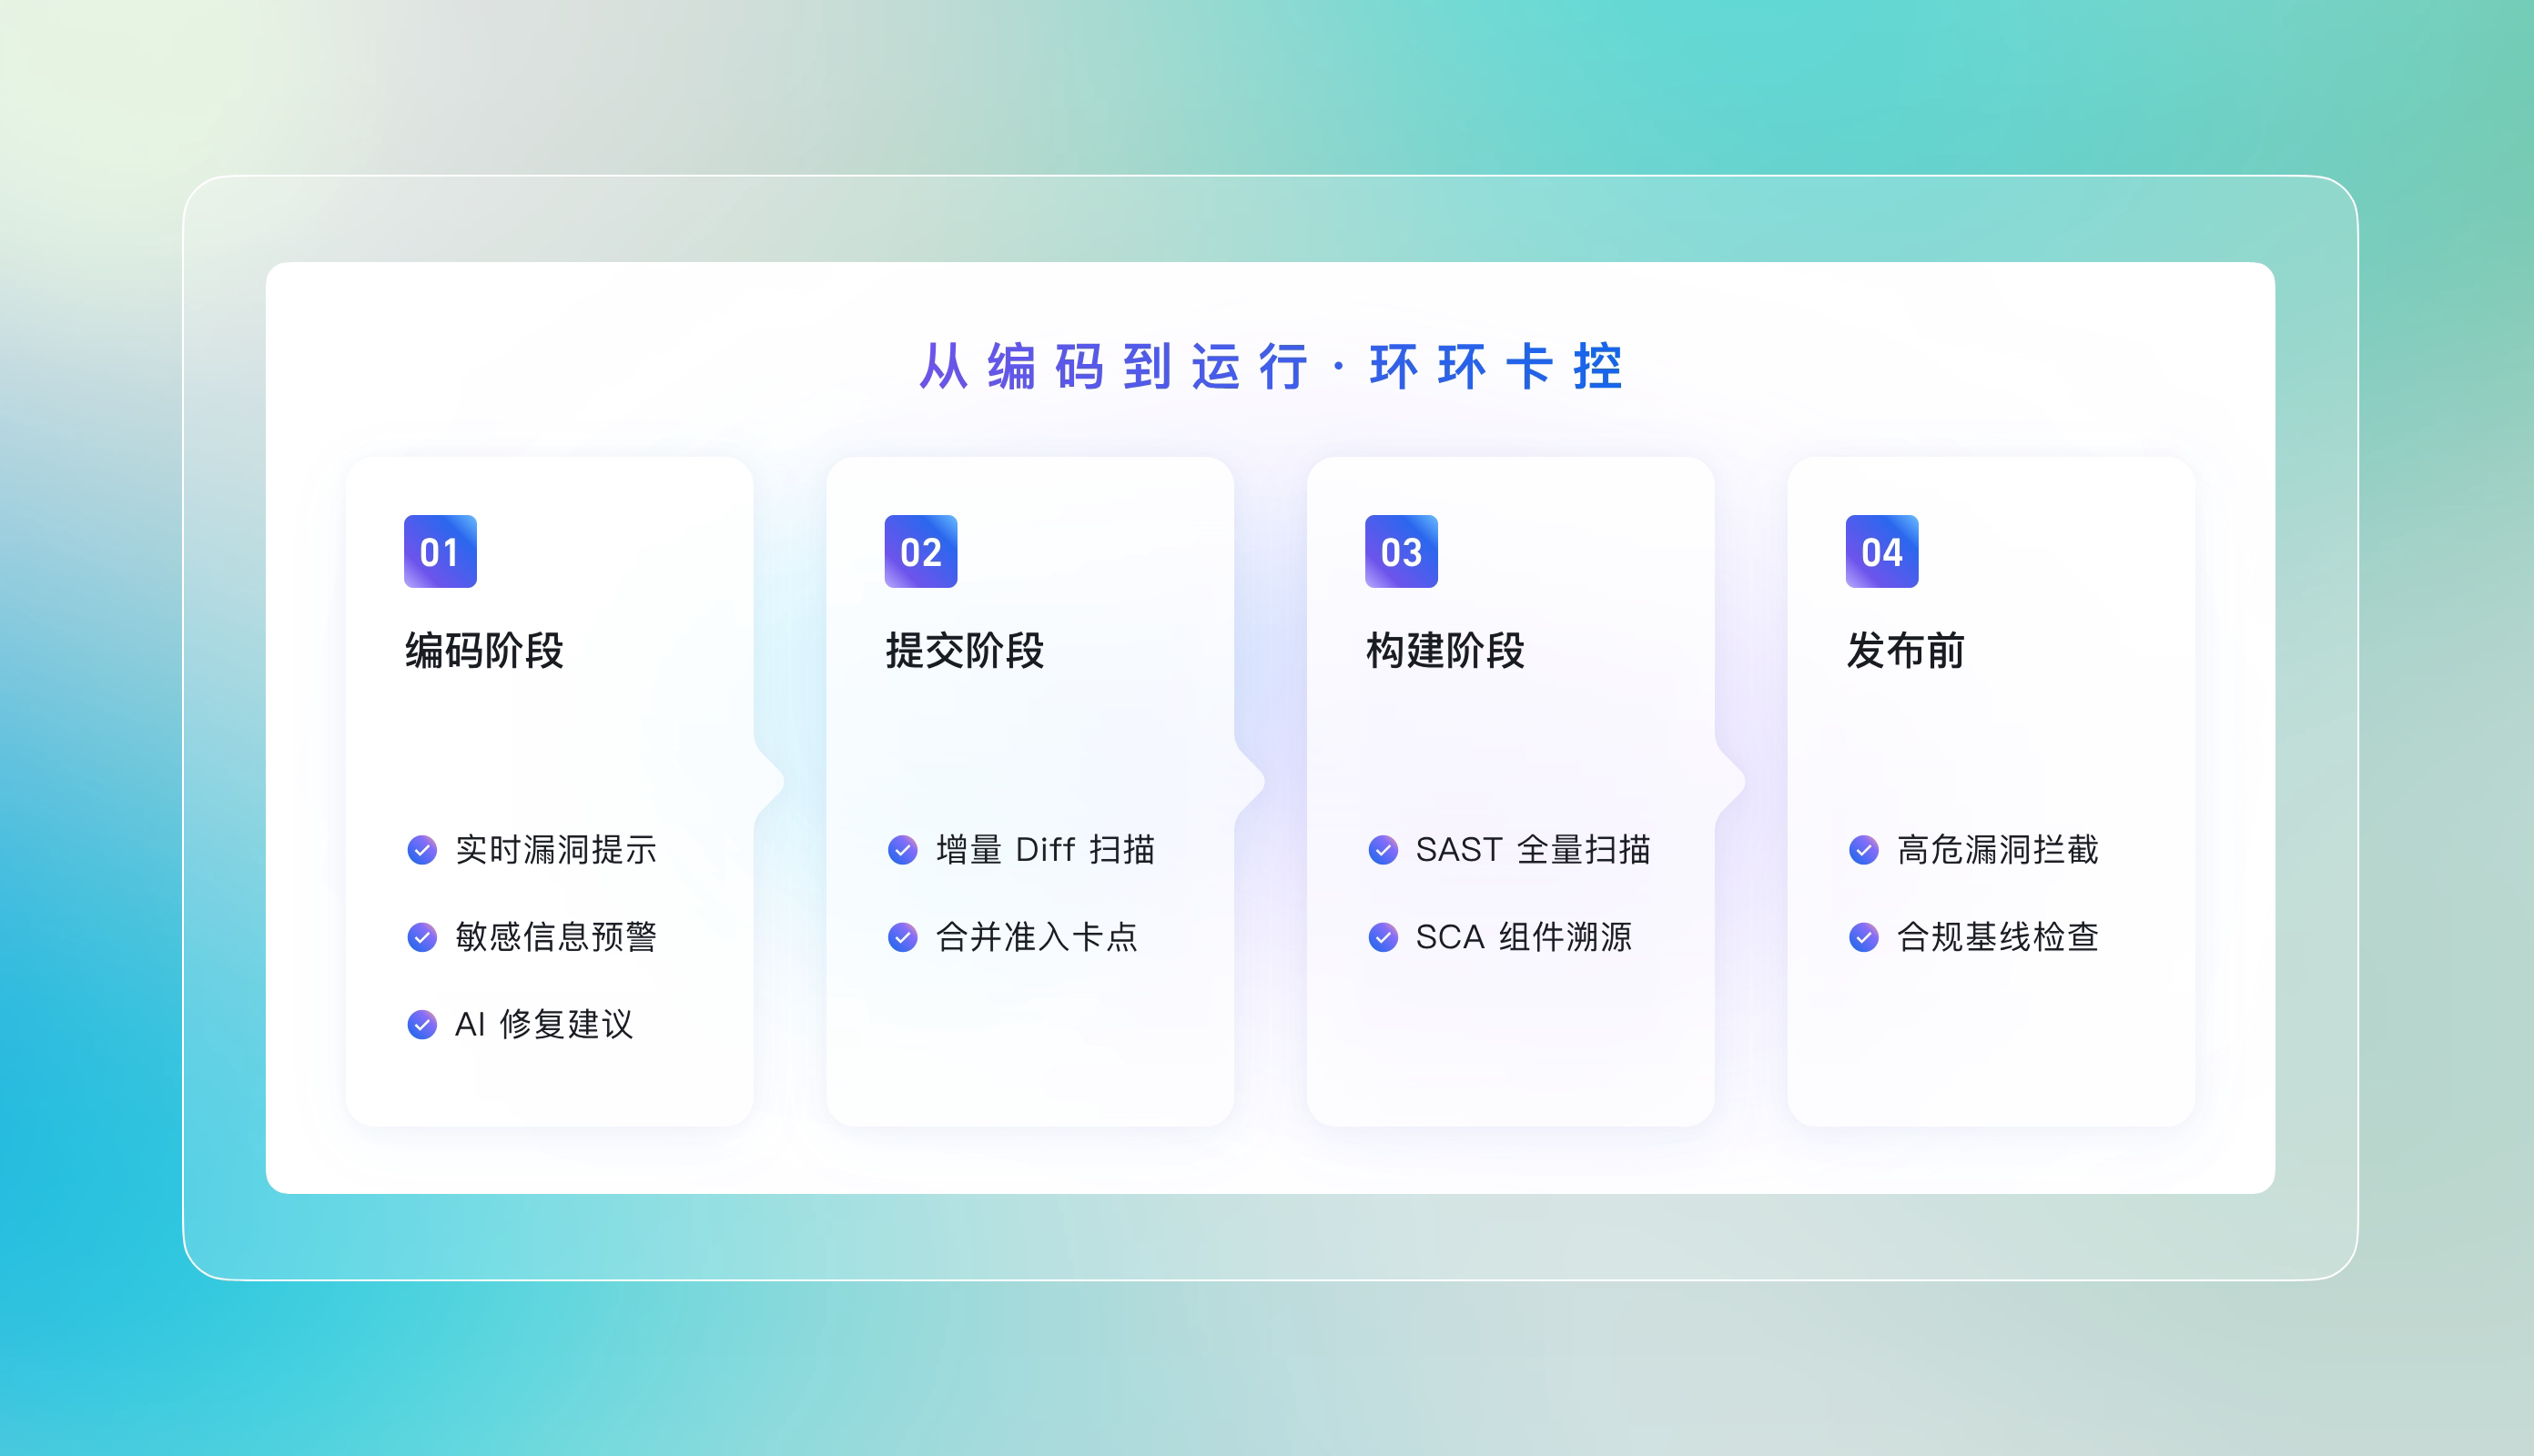
产品提供IDE集成、CLI集成和CI/CD流水线等接入能力,实现从代码编写到提交入库的全链路安全防护。IDE三层扫描机制在本地进行规则即时扫描、会话级进行增量代码扫描、代码提交时进行函数调用链回溯深度扫描,确保每个环节都有对应的安全检测。结合SAST与SCA双引擎能力,覆盖Java、Python、Go等主流编程语言与框架,让安全检测无缝融入研发流程。
查看更多
高效修复
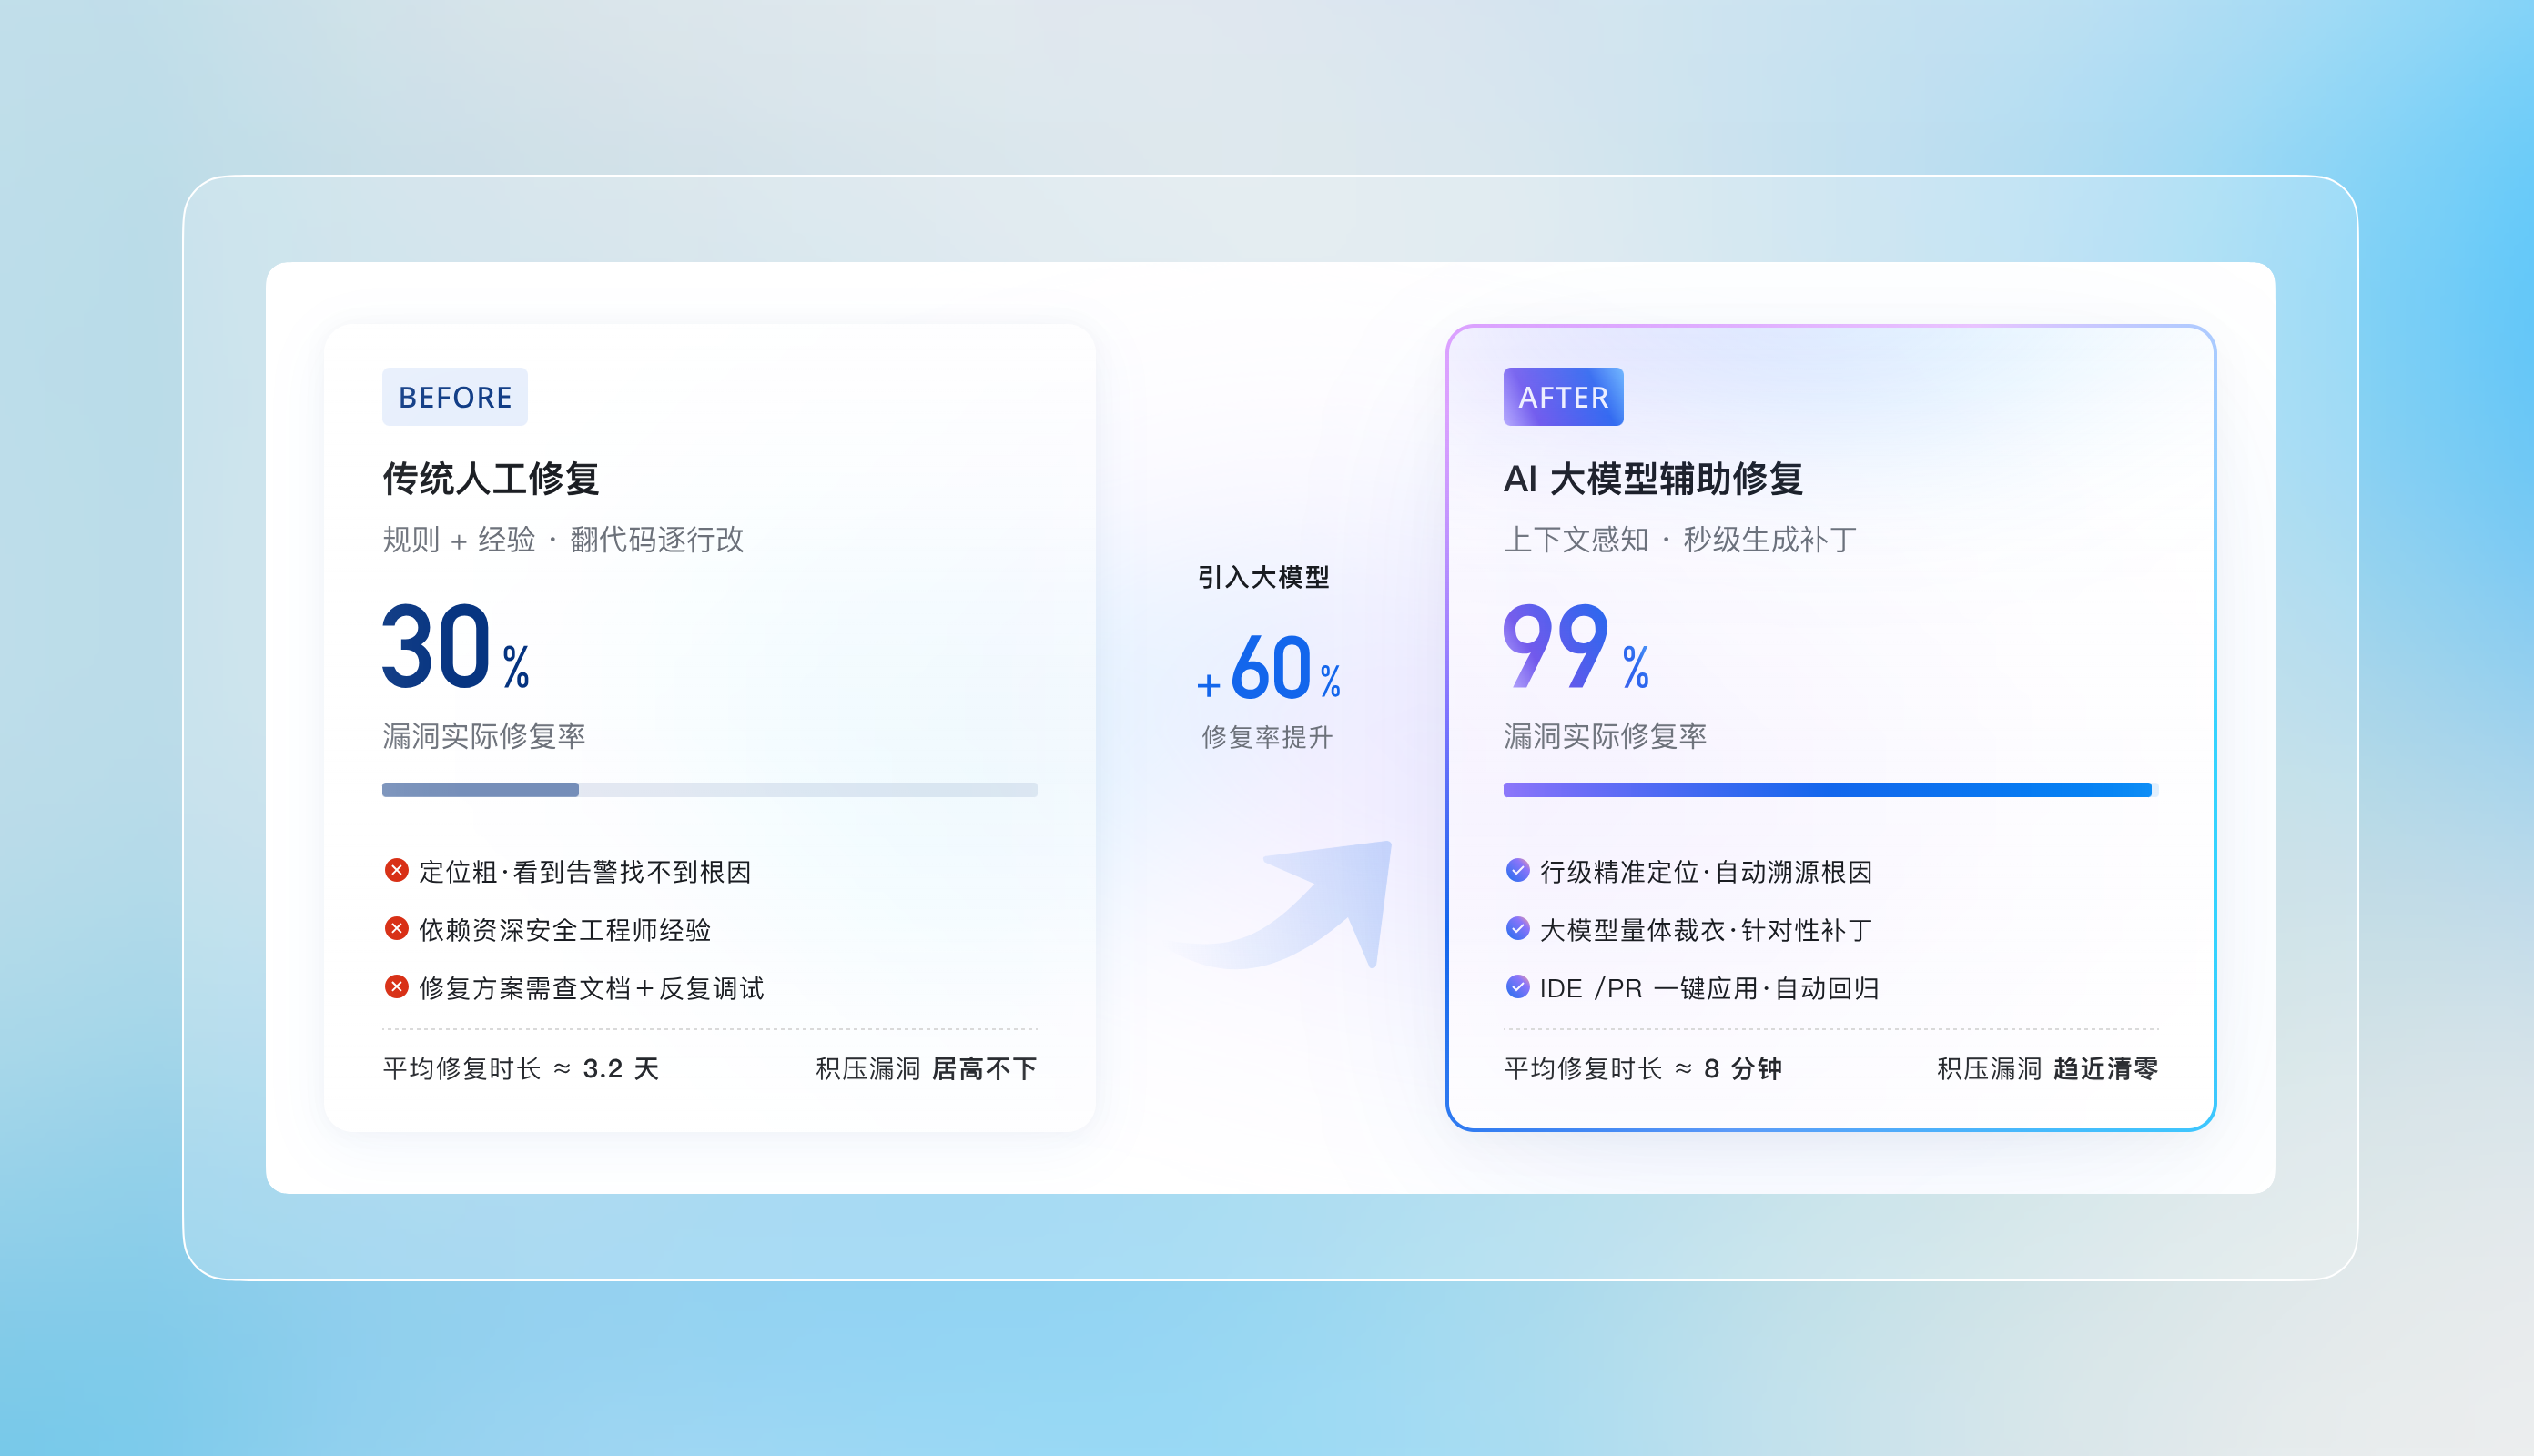
大模型综合分析漏洞位置与业务上下文后自动生成可读性高的修复建议,平均修复周期从天级压缩到小时级。
查看更多
安全合规
代码安全产品基于安全垂域大模型,提供SAST静态分析、SCA供应链检测等全栈代码安全扫描能力。产品采用多层安全防护体系,通过TLS传输加密保障数据传输安全,落盘数据使用KMS托管密钥加密存储,严格承诺客户代码数据不外传、不用于模型训练,保障代码资产的机密性与完整性。支持细粒度RAM权限控制与操作审计,满足企业安全管控要求。
数据安全
全链路加密:客户代码数据在上传、传输和存储全链路均实施加密保护。落盘数据使用阿里云KMS密钥管理服务托管的高强度密钥加密,支持密钥定期轮换策略,即使存储介质被物理获取也无法还原明文数据。
数据最小化留存:遵循数据最小化原则,扫描完成后原始代码不做长期留存,仅保留脱敏后的分析结果与风险摘要。客户可随时通过控制台或API主动删除扫描数据,系统自动异步清理对象存储、缓存与数据库中的所有关联副本,确保数据不留残余。
网络安全
私网接入与内网传输:扫描数据与代码传输全程在阿里云内网完成,无需经过公网,从根本上避免数据在传输过程中被截获或篡改的风险,满足金融、政务等对网络隔离有严格要求的行业客户。
传输加密与攻击防护:所有数据传输通道采用TLS 1.2及以上加密协议,确保传输过程中的机密性与完整性。同时接入阿里云DDoS高防与Web应用防火墙,可有效抵御大流量攻击、SQL注入、XSS等网络威胁,保障服务在高攻击态势下持续可用。
基础设施安全
租户级资源隔离:扫描引擎部署于安全隔离的专属计算环境中,不同租户的扫描任务在独立的资源空间中执行,计算资源、存储资源与网络资源均实现严格的租户级隔离,从基础设施层面杜绝跨租户数据访问与资源争抢风险。
容器安全加固:底层容器镜像在构建阶段经过安全加固与已知漏洞扫描,剔除不必要的系统组件与高危权限。运行时持续监控容器行为,对异常进程启动、可疑网络外联等风险事件实时检测并触发告警,保障服务底座的可靠性与安全性。