
云原生机密计算构建可信工作负载环境
云原生机密计算,破解容器工作负载的信任边界困局
传统容器隔离风险高
传统容器共享宿主机内核,运维人员、云平台乃至潜在攻击者均可触达工作负载的内存与密钥,核心数据与模型资产裸露在外,泄露风险始终存在。
运行环境可信难验证
传统方案无法向外部证明容器真正运行在可信环境中,难以确认密钥是否被非法获取、工作负载是否遭到篡改,合规审计与客户信任无从建立。
机密计算安全更可信
基于硬件级可信执行环境与远程证明,工作负载仅在证明通过后才允许解密运行,推理全程隔离加密,让安全边界从软件层推进到硬件层,安全可证、结果可信。
方案部署
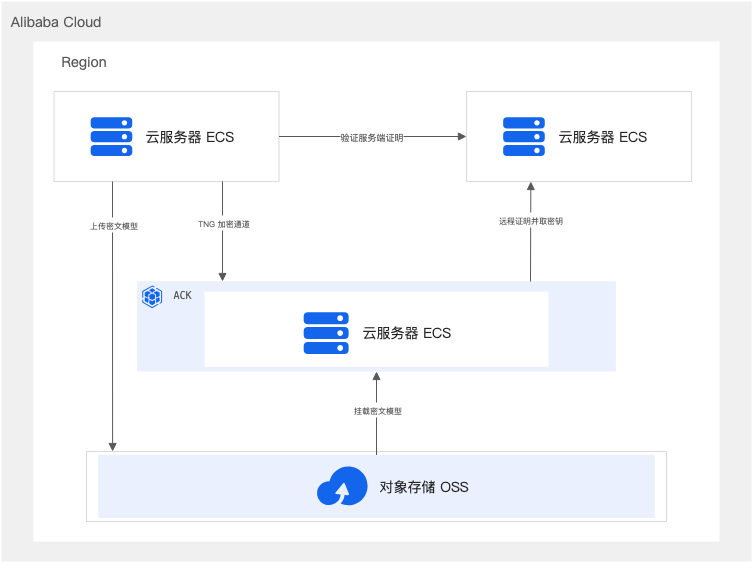
本方案依托阿里云 ACK 异构机密计算集群与 NVIDIA GPU TEE 硬件机密计算能力,通过 ACK-CAI 组件自动注入远程证明、密钥分发、密文解密与加密通道四个 sidecar,将 vLLM 推理服务运行在 CPU TDX 与 GPU TEE 双重保护的可信执行环境中,实现模型全程密文存储、证明通过才释放密钥、端到端加密推理通信,为企业大模型推理提供从模型资产到推理数据的硬件级安全闭环。
部署时长:150 分钟
预估费用:100 元(假设您配置的 ECS 和容器服务 kubernetes 版与建议规格一致,为按量付费;阿里云对象存储提供了免费试用额度,如果免费试用额度已耗尽,且资源运行时间不超过 3 小时,体验本方案预计成本不超过 100 元。实际情况可能会因您操作过程中使用的资源规格和流量差异,而导致费用有所变化,请以控制台显示的实际报价以及最终账单为准。)
技术方案的广泛应用场景
金融大模型服务
面向金融、政务等对数据合规与模型安全要求严格的行业,将企业自研或开源大模型部署在硬件级可信环境中完成推理,模型权重全程加密、仅在环境验证通过后解密运行。满足监管审计与知识产权保护要求,让敏感模型安全上云、推理 过程可证可信。
政务业务上云
面向政务、公共事业等有严格数据主权要求的机构,将核心业务系统迁移至硬件隔离的可信环境中运行,敏感数据在计算与存储过程中持续加密。在不影响既有业务流程的前提下完成安全上云,满足合规审计对运行环境真实可信的验证要 求。
企业 AI 平台服务
面向为多个企业客户提供 AI 服务的平台厂商,将不同租户的推理服务与业务工作负载运行在相互独立的可信环境中。为客户提供可验证的数据隔离保障,降低商务合作中的安全合规阻力,提升平台在敏感行业市场的可信度与竞争力。
阿里云为您提供云产品免费试用
该文章对您有帮助吗?