
机密计算,打造全链路可信智算基座
GPU 机密计算,破解模型推理安全困局
传统部署风险高
传统推理将模型明文部署在云端 GPU 实例,运维侧、云平台乃至潜在攻击者均可接触模型权重,核心资产裸露在外,一旦发生泄露将造成难以估量的商业损失。
传统环境难验证
传统方案无法向用户证明推理环境真实可信,难以确认模型是否运行在 TEE 内、密钥是否被非法获取,推理过程缺乏可验证凭据,合规与审计无从下手。
机密计算更可信
基于 GPU 机密计算实例与远程证明,模型密文上云、仅在 TEE 验证通过后解密,推理全程隔离加密,配合 TNG 可信通道实现端到端防护,让模型安全可证、推理结果可信。
方案部署
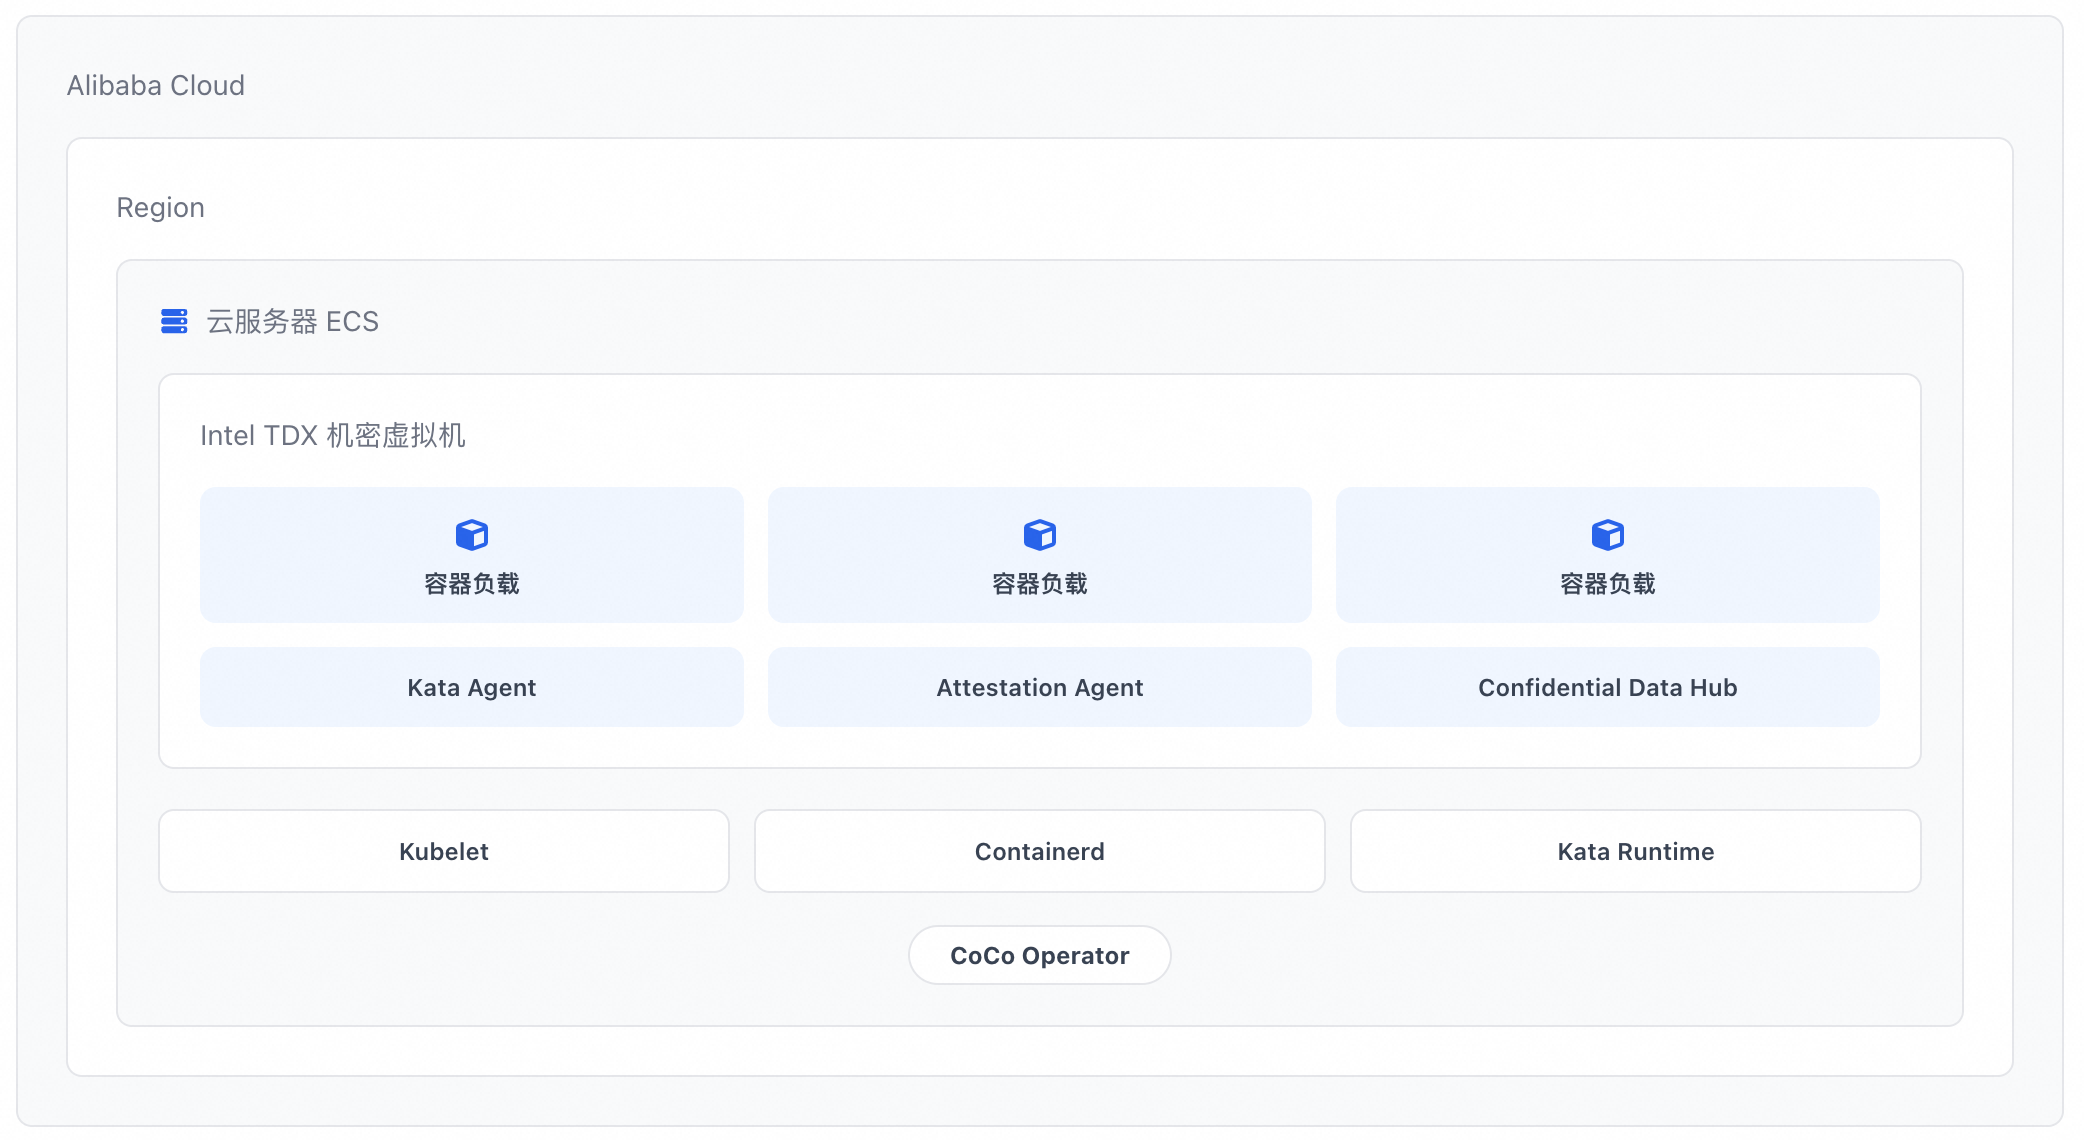
本方案依托阿里云弹性裸金属实例与 Intel TDX 硬件机密计算能力,部署 CNCF 开源项目 Confidential Containers(CoCo),将 Kubernetes Pod 运行在硬件级机密虚拟机中,为容器化工作负载提供从内存到数据的运行时保护,在保障安全的同时不改变企业既有的开发与部署方式。
部署时长:60 分钟
预估费用:62 元(假设您配置的 ECS 与建议规格一致,为按量付费,且资源运行时间不超过 1 小时,体验本方案预计成本不超过 62 元。实际情况可能会因您操作过程中使用的资源规格和流量差异,而导致费用有所变化,请以控制台显示的实际报价以及最终账单为准。)
技术方案的广泛应用场景
大模型可信推理
面向金融、医疗、政务等数据合规要求严格的行业,将企业自研或开源大模型部署上云完成推理,模型权重全程加密、仅在可信环境内解密运行。满足行业监管与企业知识产权保护要求,让敏感模型安全上云、推理可证可信。
机密容器工作负载
面向已有容器化业务的企业,将既有微服务与工作负载迁移至机密虚拟机中运行,无需改造应用即可获得运行时隔离与数据保护。适用于金融风控、政务办公、医疗影像等多租户与高敏感业务场景,在保障安全的同时不改变开发部署方式。
AI Agent 机密运行
面向部署智能客服、企业知识问答与数字员工的企业,将 Agent 运行在可信执行环境中,为对话历史、Agent 记忆与调用凭证提供运行时保护。适用于金融、政务等对话内容敏感、需满足合规审计的场景,保障用户数据与业务逻辑全程不外泄。
阿里云为您提供云产品免费试用
该文章对您有帮助吗?