
轻松搞定 GitLab 代码安全检测
代码安全检测的自动化转型需求
传统扫描滞后
传统扫描游离于开发流程,多推迟至测试或上线才执行,与编码脱节。漏洞暴露晚,修复需回溯改动,成本倍增,安全只能被动追赶,难在源头拦截。
传统工具接入复杂
安全工具部署配置冗长,规则调优、环境适配耗时,徒增研发负担。反馈不及时,结果难在编码当下触达开发者,问题易被搁置,安全与研发协作低效。
CI/CD 安全破局
阿里云代码安全服务深度集成 GitLab CI/CD,代码合入或创建 MR 即自动扫描,结果回写流水线与评审界面,开发者无需切换工具即可修复,防线前移至源头。
智能自动化代码安全检测体系
快速轻量接入,十分钟完成
无需修改现有代码或架构,仅需配置环境变量和 CI 模板即可完成接入,对开发流程零干扰。
多引擎协同,全面覆盖
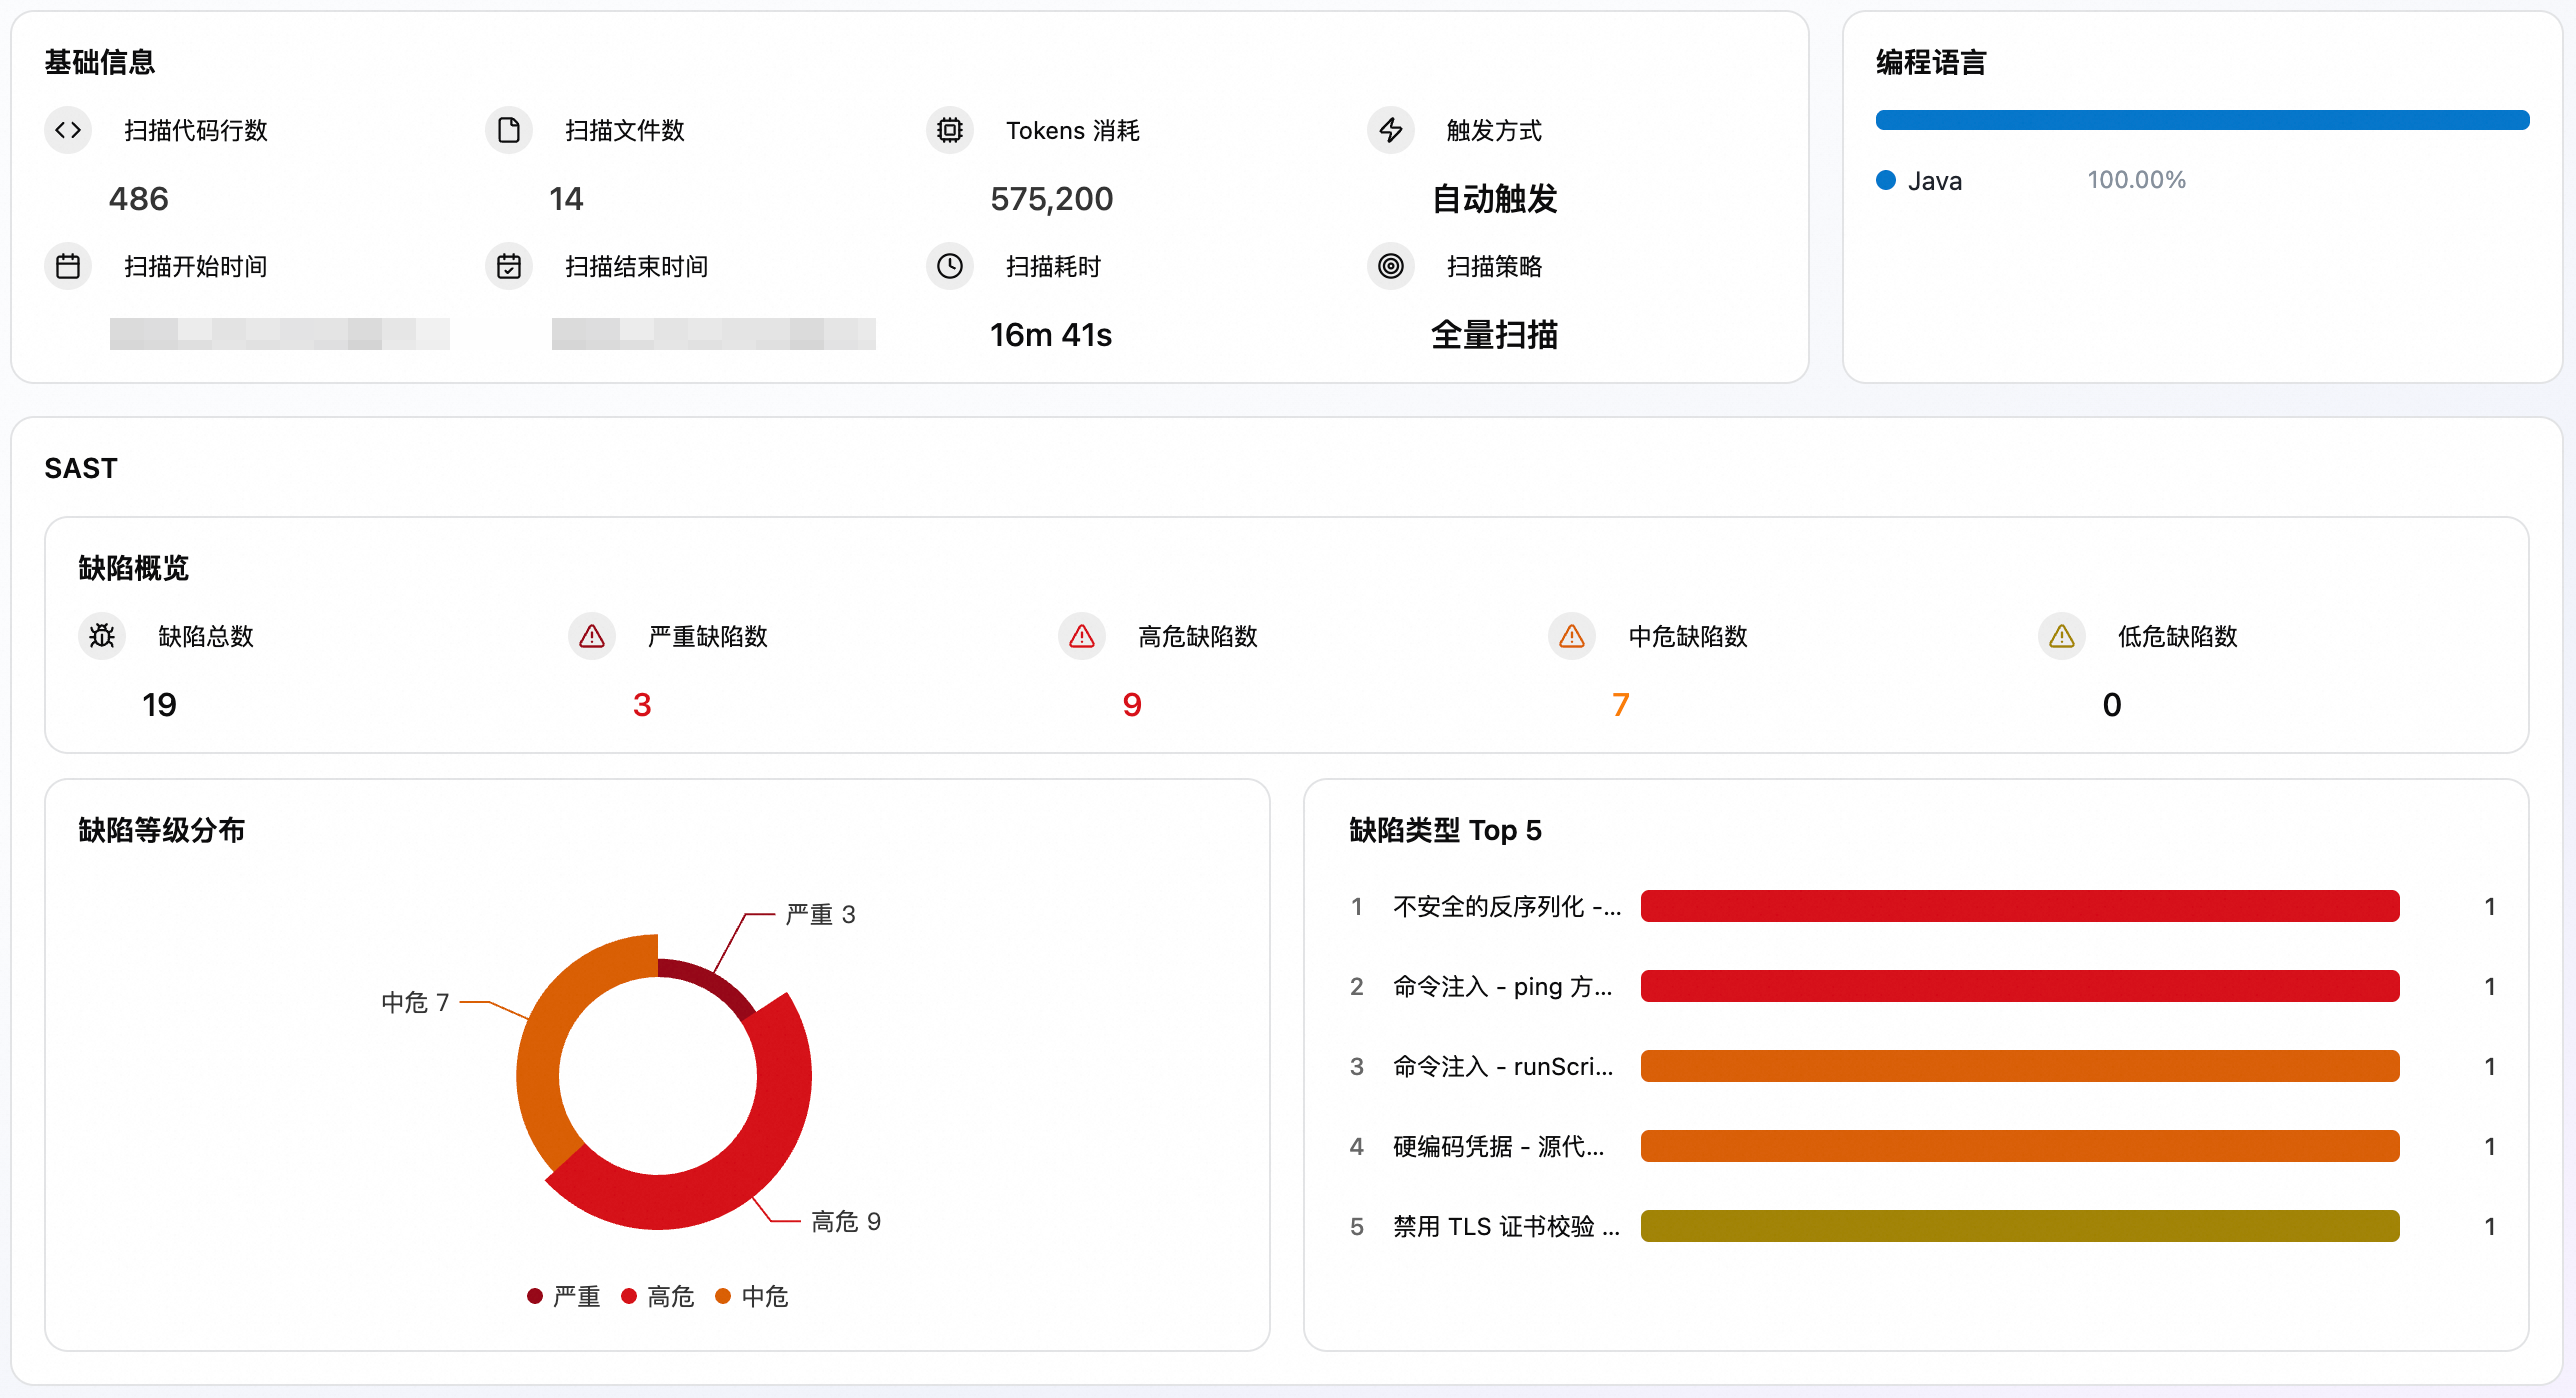
SAST、SCA多引擎协同扫描,覆盖 OWASP Top 10 漏洞、依赖包风险、硬编码密钥等多种安全威胁。
实时反馈,安全左移
扫描结果自动评论到 MR 页面,开发者在代码审查环节即获得安全反馈,真正实现安全左移。
企业级统一管理
支持实例级模板一键覆盖全部项目,同时支持单个项目豁免配置,兼顾安全治理统一性与项目灵活性。
GitLab 代码安全扫描集成方案

本方案通过将阿里云代码安全扫描服务集成到 GitLab CI/CD Pipeline 中,实现代码提交或合入时自动触发安全扫描。扫描结果以评论形式回写到 Merge Request 页面,帮助开发团队在代码合并前发现和修复安全问题。
部署时长:30 分钟
预估费用:20 元(代码安全和 ECS 按量计费。假设您选择本方案示例规格资源,且资源运行时间不超过 30 分钟,体验本方案预计成本不超过 20 元。)
技术方案的广泛应用场景
企业 DevSecOps 体系建设
在现有 GitLab 开发流程中无缝嵌入安全扫描能力,帮助企业在编码阶段即建立安全防线,构建从开发到交付的全链路安全保障体系。
合规审计驱动的代码安全检测
满足等保 2.0、GDPR 等合规要求中对代码安全审计的规定,形成可追溯的安全检测记录。
开源组件安全治理
通过 SCA 引擎自动识别项目中引入的开源组件及其已知漏洞,降低供应链攻击风险。
阿里云为您提供云产品免费试用
该文章对您有帮助吗?